خدمة WordPress · التشغيل والدعم
حماية مواقع ووردبريس ومعالجة الاختراقات بخطة واضحة
صفحات غريبة تظهر في نتائج البحث، تحويل الزوار لموقع آخر، تحذير «هذا الموقع قد يكون مخترقًا»، أو بريد يُرسل من سيرفرك. الاستجابة ليست تركيب إضافة حماية، بل تسلسل منظم: احتواء، حفظ الأدلة، تحليل، تنظيف، تدوير المفاتيح، تحصين، ثم مراقبة. وبحدود واقعية أقولها لك من البداية.
علامات الاختراق
ثماني علامات شائعة، بعضها لا يراه صاحب الموقع أبدًا
الاختراق الحديث يخفي نفسه عن المدير ويظهر للزوار أو لمحركات البحث فقط. لذلك الفحص من خارج الموقع جزء من التشخيص.
- تحذير في Search Console أو في نتائج البحث: «قد يكون هذا الموقع مخترقًا»
- صفحات أو روابط بكلمات لا علاقة لها بنشاطك تظهر في نتائج البحث باسم موقعك
- الزوار من الموبايل أو من محركات البحث يُحوَّلون إلى موقع آخر، بينما يبدو الموقع سليمًا للمدير
- مستخدمون بصلاحية مدير لا تعرفهم، أو تغير كلمة مرورك دون فعل منك
- ملفات جديدة أو معدلة في مجلدات النواة أو الرفع بامتدادات تنفيذية
- رسائل بريد مزعجة تُرسل من نطاقك وشكاوى من مزود الاستضافة
- بطء مفاجئ واستهلاك مرتفع للمعالج أو الشبكة من السيرفر
- متصفحات أو برامج حماية تحذر الزوار عند فتح الموقع
مواقع شركات تعتمد على الثقة
محاماة واستشارات وخدمات أعمال؛ مواقع يكون فيها اختراق أو تحويل مشبوه ضررًا مباشرًا على سمعة النشاط قبل أي شيء آخر.
-
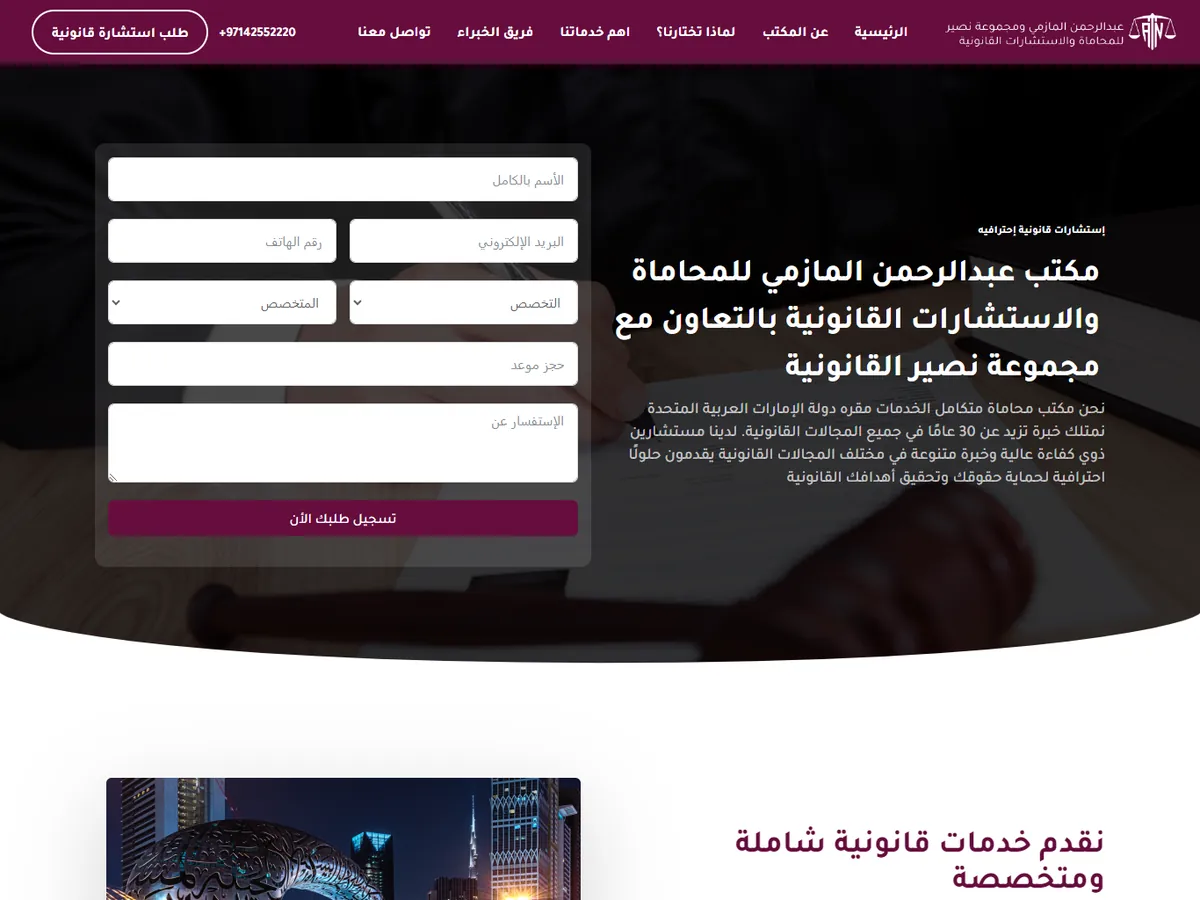
advolaw.co
advolaw.co، موقع ووردبريس في مجال المحاماة والاستشارات القانونية؛ طلب الاستشارة، تعريف المكتب، الخدمات القانونية.
-
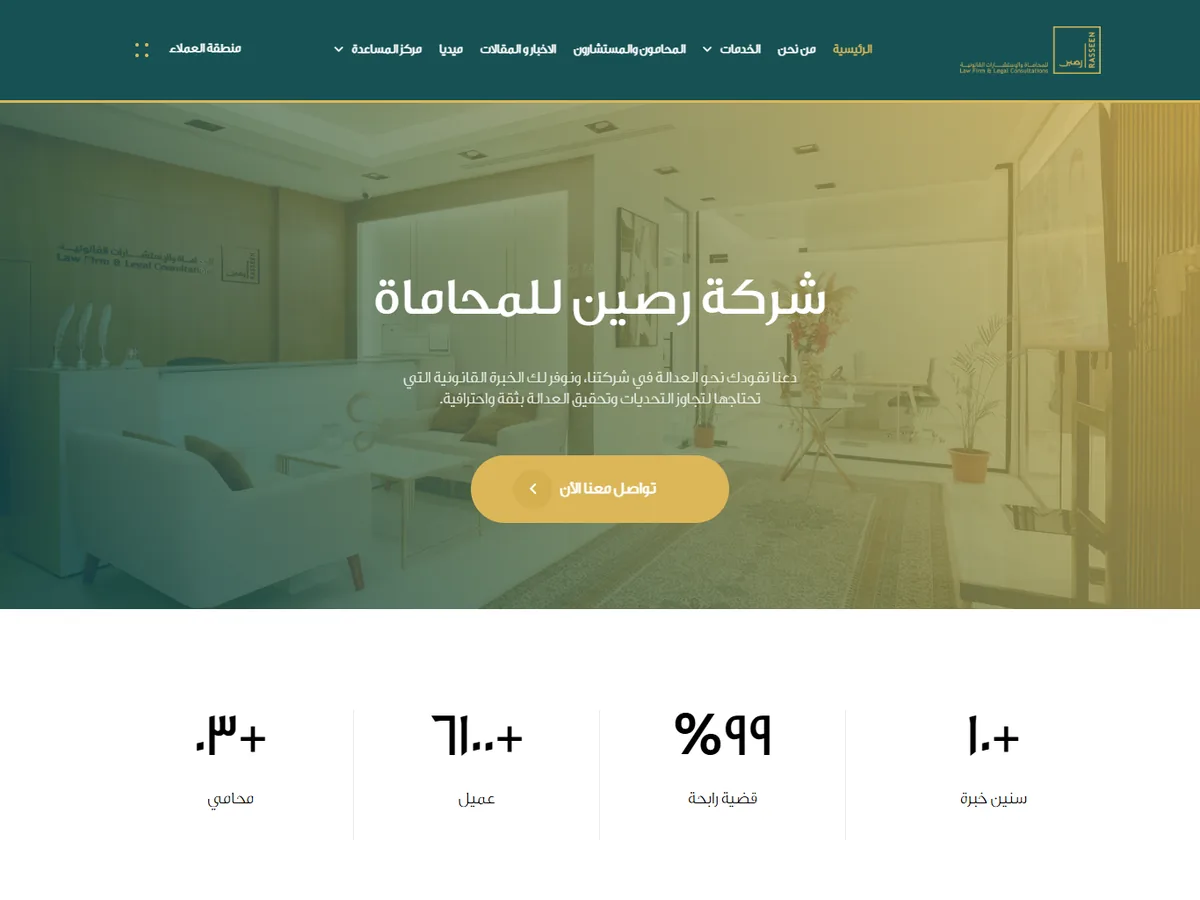
Rassen
Rassen، موقع ووردبريس في مجال المحاماة؛ هوية المكتب، تعريف الشركة، الفريق.
-
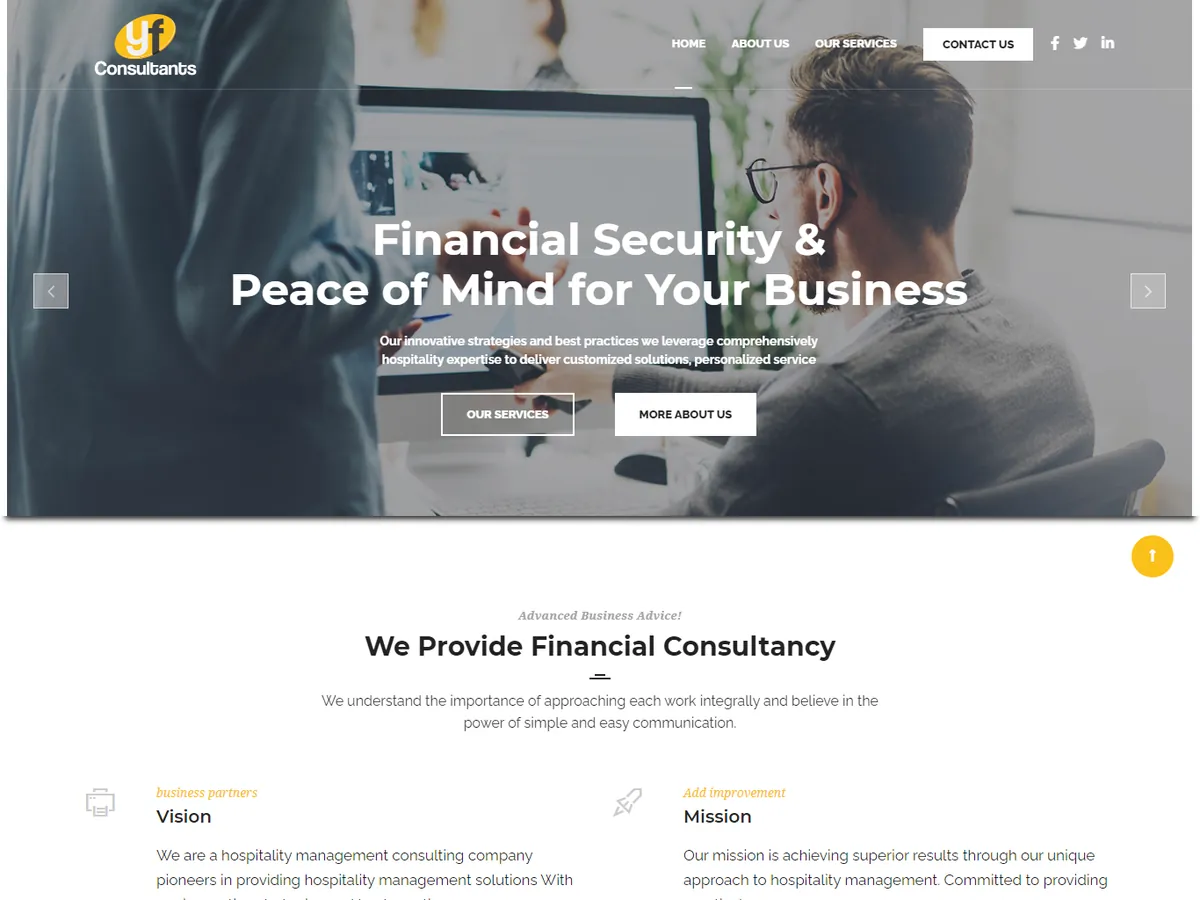
YF Consultants
YF Consultants، موقع ووردبريس في مجال الاستشارات المالية للشركات؛ تقديم الشركة، الخدمات، الرؤية.
-
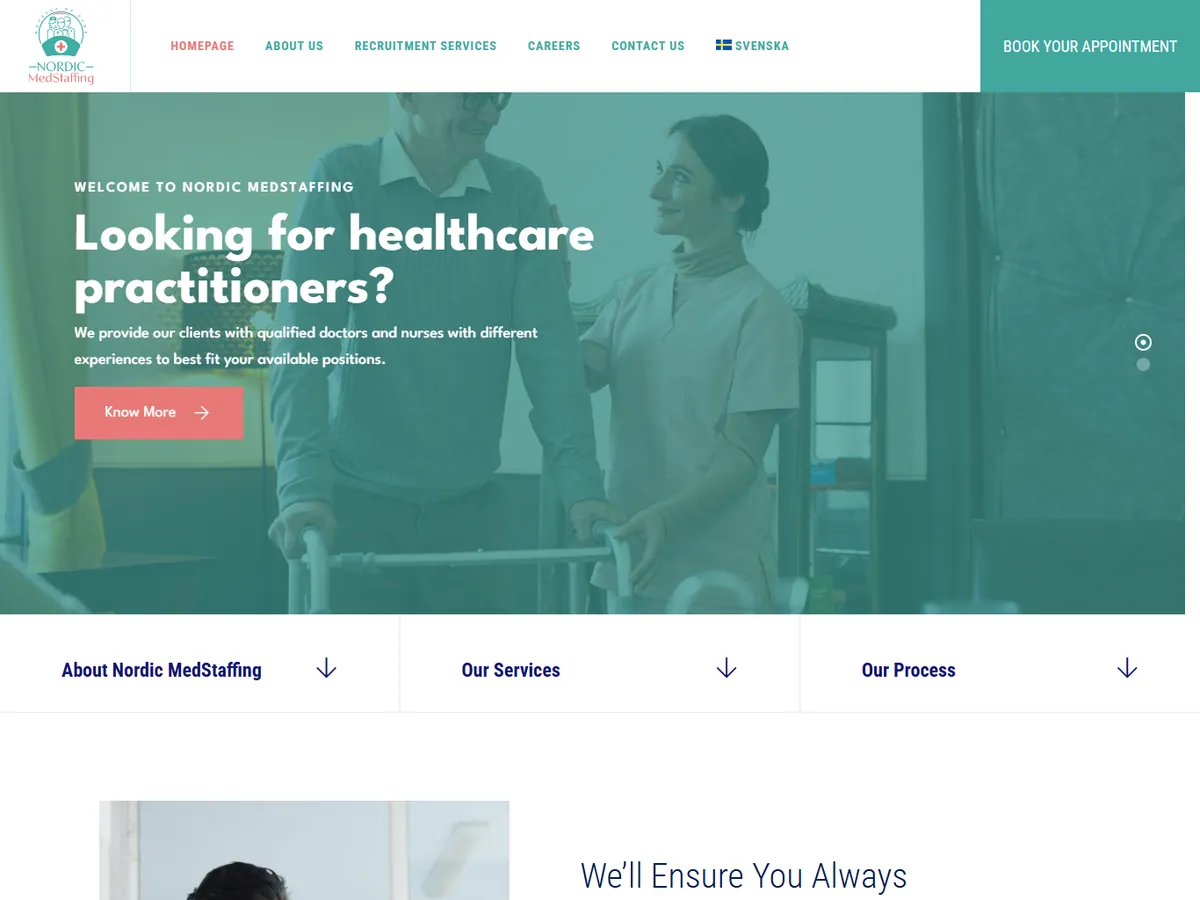
Nordic
Nordic، موقع ووردبريس في مجال توظيف الكوادر الصحية؛ الفئة المستهدفة، الخدمات، طريقة العمل.
-
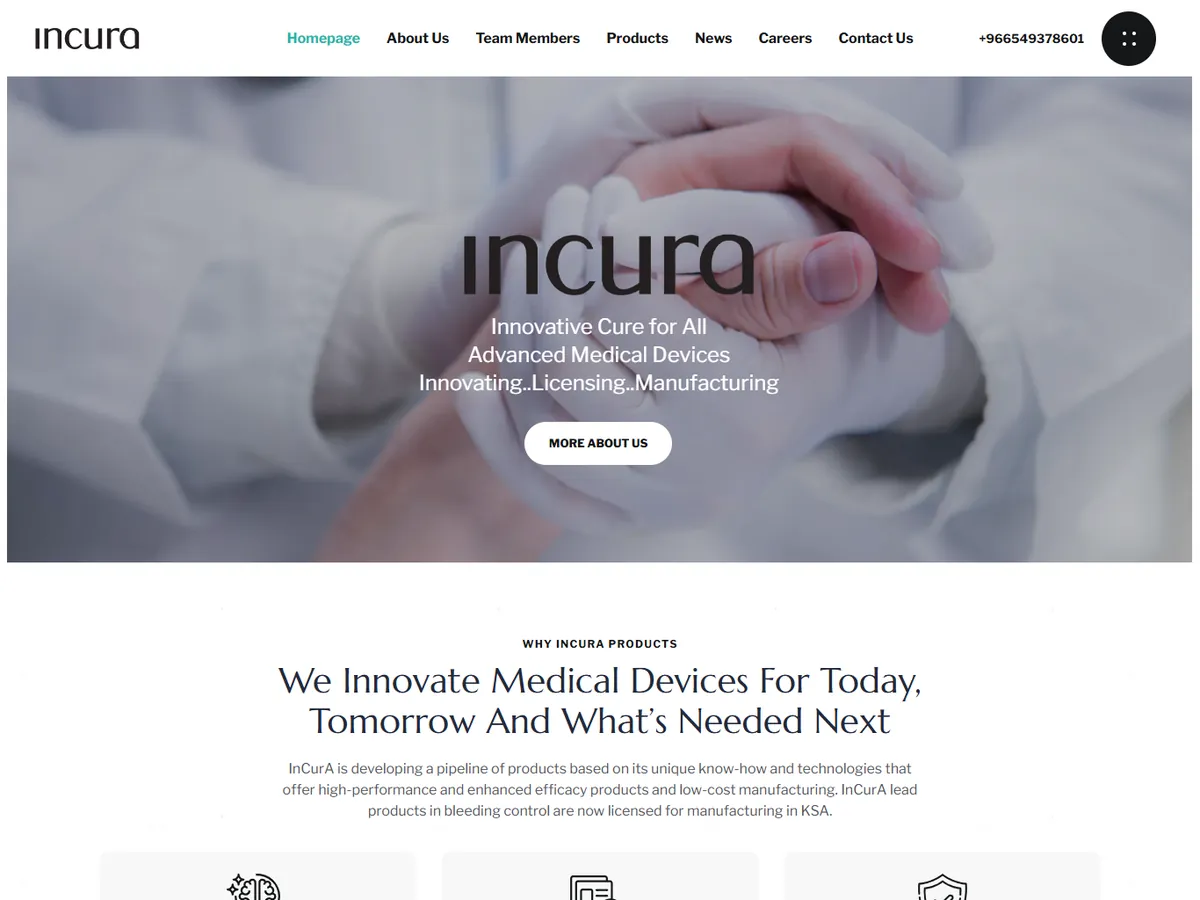
IncurA
IncurA، موقع ووردبريس في مجال الشركات والأجهزة الطبية؛ التقديم المؤسسي، مجالات العمل، تعريف الشركة.
-

Co Venturing
Co Venturing، موقع ووردبريس في مجال بناء المشروعات والشراكات؛ تعريف النموذج، صور القطاعات، التواصل.
-
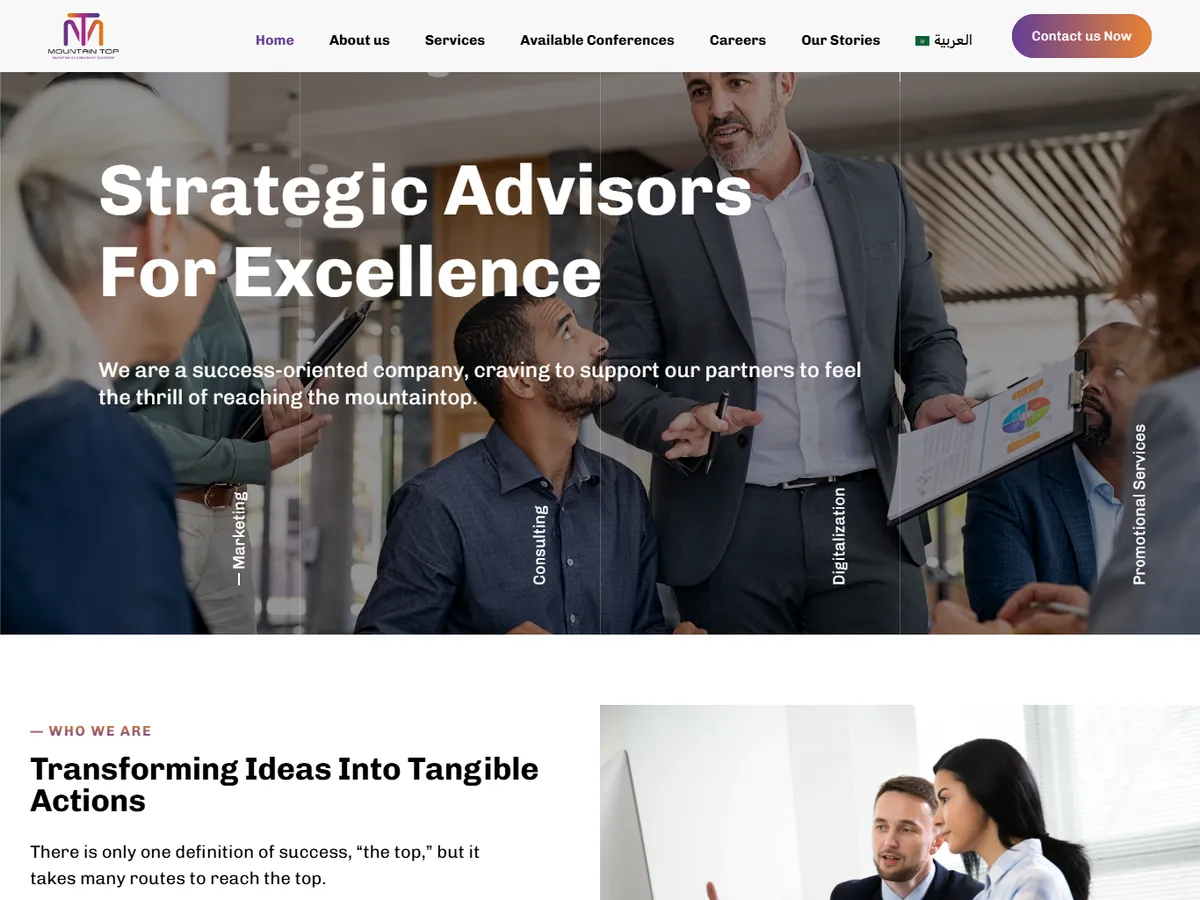
Mountain Top Solutions
Mountain Top Solutions، موقع ووردبريس في مجال الاستشارات الإدارية؛ تقديم الفريق، نبذة الشركة، الخدمات الاستشارية.
أول 24 ساعة
ما يحدث في اليوم الأول، بالترتيب، وما لا يحدث
- التقييم السريع والاحتواءتحديد نوع الضرر الظاهر (تحويل، صفحات مزروعة، بريد مزعج، تعطل) وإيقاف الضرر المستمر: وضع صيانة أو حجب عند الحاجة، وتعطيل حسابات مشبوهة.
- حفظ الأدلةنسخة كاملة للملفات وقاعدة البيانات والسجلات كما هي قبل أي تعديل، تُحفظ خارج السيرفر ولا تُستخدم للاسترجاع، بل للتحليل.
- تدوير الاعتمادات الأوليكلمات مرور ووردبريس للمديرين، لوحة الاستضافة، FTP/SFTP، قاعدة البيانات، ومفاتيح salts في wp-config، من جهاز موثوق.
- الفحص الأوليمقارنة ملفات النواة والإضافات والقالب بالنسخ الأصلية من المصادر الرسمية، وفحص مجلد الرفع عن ملفات تنفيذية، ومراجعة المستخدمين والمهام المجدولة.
- قرار المسارتنظيف في المكان، أو إعادة بناء من نسخة نظيفة سابقة للاختراق مع نقل المحتوى، أو إعادة تثبيت بنواة وإضافات أصلية والاحتفاظ بالمحتوى. يُختار حسب الضرر والنسخ المتاحة.
خطوات الاحتواء إلى المراقبة
خط زمني من ست مراحل، لا تُقفز مرحلة منه
المدد تختلف حسب حجم الضرر والنسخ المتاحة؛ الترتيب لا يختلف.
- CONTAINالاحتواء
إيقاف الضرر المستمر وعزل الموقع عن الزوار إن لزم، وتعطيل الحسابات والمهام المشبوهة.
- PRESERVEحفظ الأدلة
نسخة كاملة للحالة الحالية خارج السيرفر، وسجلات الوصول والأخطاء، قبل أي تعديل.
- ANALYZEالتحليل
تحديد نقطة الدخول المحتملة (إضافة قديمة بثغرة، كلمة مرور ضعيفة، حساب مهجور، سيرفر مجاور) وما الذي غُيّر ومتى.
- CLEANالتنظيف
إزالة الملفات والشيفرات المزروعة واستبدال النواة والإضافات والقالب بنسخ أصلية، أو إعادة بناء من نسخة نظيفة.
- HARDENالتحصين
إغلاق نقطة الدخول، تدوير كل الاعتمادات، تحديثات كاملة، صلاحيات بالحد الأدنى، MFA، وتقييد ما يمكن تقييده.
- MONITORالمراقبة
فحص دوري للملفات والمستخدمين، مراقبة Search Console وطلب المراجعة إن وُجد تحذير، ومتابعة السجلات لفترة متفق عليها.
التعافي والتحصين
قائمة التحصين التي تُسلَّم مع الموقع النظيف
التحصين يقلل احتمال التكرار وأثره؛ لا يلغيه. كل بند هنا دفاعي ويُطبق بما يناسب استضافتك.
- الاعتمادات والوصول
تدوير كل كلمات المرور والمفاتيح والـ salts، MFA للمديرين، حذف الحسابات المهجورة، وصلاحيات بالحد الأدنى لكل من يحتاج وصولًا.
- التحديثات وجرد الإضافات
تحديث النواة والقالب والإضافات، وحذف المعطل منها وما توقف مطوره عن تحديثه، لأن أغلب الاختراقات تدخل من إضافة قديمة معروفة الثغرة.
- صلاحيات الملفات والتنفيذ
صلاحيات ملفات صحيحة، منع تنفيذ PHP في مجلد الرفع، تعطيل تحرير الملفات من اللوحة، وحماية wp-config.
- جدار حماية تطبيقي (WAF)
حماية على مستوى الاستضافة أو CDN (مثل Cloudflare) لحجب الطلبات الخبيثة الشائعة ومحاولات تخمين كلمات المرور قبل وصولها لووردبريس.
- نسخ احتياطي غير قابل للتعديل
نسخ مجدولة خارج السيرفر، ويُفضل في تخزين لا يستطيع السيرفر نفسه حذفه أو تعديله، حتى تبقى نسخة نظيفة مهما حدث.
- المراقبة والتنبيه
فحص سلامة الملفات دوريًا، تنبيه عند مستخدم مدير جديد أو تغيير في ملفات النواة، ومراجعة Search Console ضمن الصيانة.
ما أحتاجه منك
- وصول للاستضافة ولوحة ووردبريس بحساب خاص بي
- آخر نسخة احتياطية تعرف أنها سليمة بتاريخها
- قائمة بمن يملك وصولًا وأي مطور سابق
- رسائل المستضيف أو Google إن وُجدت
- قرارك في مسار التعافي (تنظيف أم إعادة بناء)
ما تستلمه
- ملخص الحادث: ما حدث، نقطة الدخول المحتملة، وما غُيّر
- موقع نظيف على نواة وإضافات أصلية
- تدوير كل الاعتمادات والصلاحيات موثقًا
- قائمة تحصين منفذة وما بقي بيدك أو بيد المستضيف
- طلب مراجعة في Search Console إن وُجد تحذير
- خطة مراقبة لفترة متفق عليها
خارج النطاق إلا باتفاق
- رسوم الاستضافة أو WAF أو خدمات النسخ الخارجية
- استرجاع بيانات مُسحت ولا توجد لها نسخة
- تنظيف مواقع أخرى على السيرفر نفسه (تُقدر على حدة، وقد تكون سبب التكرار)
- مراقبة دائمة بعد الفترة المتفق عليها إلا باتفاق صيانة
- تحقيق جنائي رسمي أو تقارير قانونية
ما لا نضمنه
أربعة حدود أقولها قبل البدء، لأن الوعد بغيرها غير صادق
لا توجد حماية مطلقة لأي نظام متصل بالإنترنت، وووردبريس ليس استثناء. ما يُباع تحت اسم «حماية 100%» هو إما إضافة فحص أو وعد لا يُحاسب أحد عليه.
- لا أضمن عدم تكرار الاختراقأضمن إغلاق نقطة الدخول التي عُثر عليها وتقليل سطح الهجوم؛ الثغرات الجديدة في إضافات أو السيرفر تظهر باستمرار، والمراقبة والتحديث هما الدفاع المستمر.
- لا أضمن تحديد نقطة الدخول دائمًاإن كانت السجلات محذوفة أو قصيرة المدة أو كان الاختراق من سيرفر مشترك، قد يبقى السبب احتمالًا مرجحًا لا يقينًا، وأقول ذلك في الملخص.
- لا أضمن استرجاع ما لا نسخة لهإن مُسح محتوى ولا توجد نسخة احتياطية سابقة للحادث، فقد يُفقد. هذا سبب إصراري على نسخ خارج السيرفر في كل مشروع.
- التنظيف ليس حماية طويلة المدىمعالجة الحادث نطاق ينتهي بالموقع النظيف والتحصين الأولي. الحماية المستمرة (تحديثات، مراقبة، فحوص) نطاق منفصل ضمن الصيانة.
أسئلة شائعة
أسئلة بعد الاختراق
هل إصلاح الموقع يحذف المحتوى؟
هل يمكن معرفة سبب الاختراق؟
هل تضمن عدم تكراره؟
هل تصلح موقعًا لا يفتح أصلًا؟
هل يجب تغيير كل كلمات السر؟
هل تركيب إضافة حماية يكفي؟
موقعك مخترق؟ لنبدأ باستعادة أمانه
لا تحذف شيئًا قبل التواصل. اذكر الاستضافة، وآخر نسخة احتياطية تعرفها، ومن يملك وصولًا للموقع.